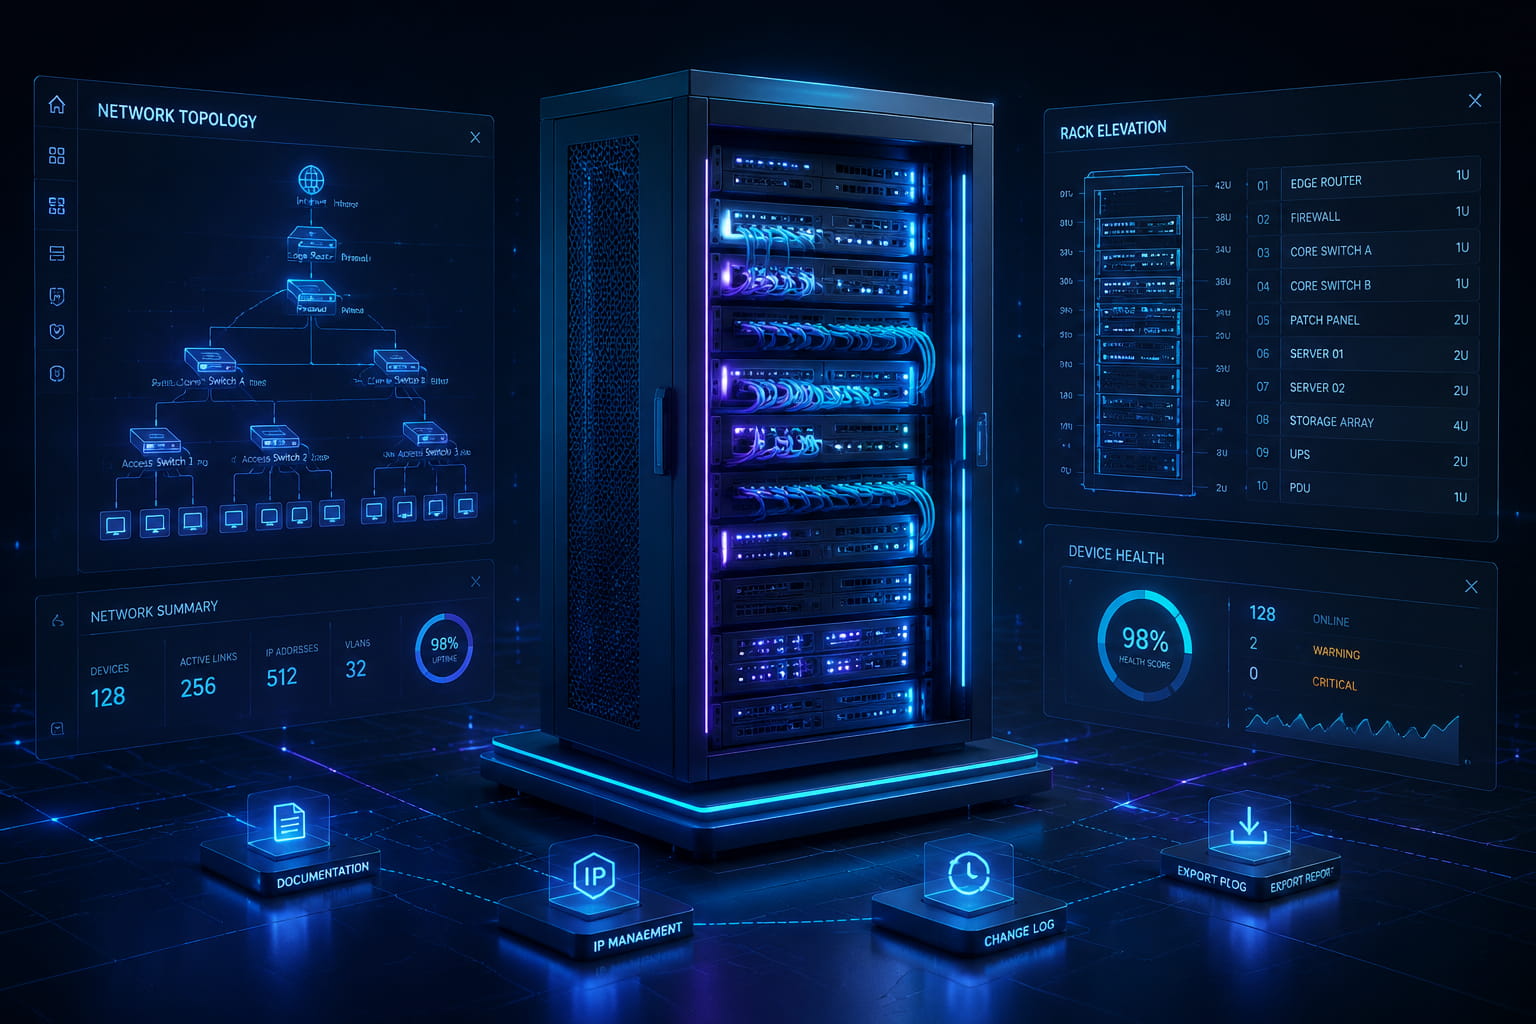
در دنیای فناوری اطلاعات، یک قانون نانوشته اما بسیار خطرناک وجود دارد: «هر آنچه مستند نشده باشد، عملاً وجود ندارد.»
تصور کنید یکی از سرورهای حیاتی سازمان از دسترس خارج شده یا کارشناس ارشد شبکه پس از چند سال همکاری تصمیم به ترک شرکت گرفته است. در چنین شرایطی اگر اطلاعات توپولوژی شبکه، نقشه IPها، پسورد سوییچها و روالهای بکاپگیری تنها در ذهن یک نفر یا روی تکهکاغذها و فایلهای پراکنده اکسل ذخیره شده باشد، سازمان با یک بحران عملیاتی جدی و پرهزینه روبهرو خواهد شد.
مستندسازی شبکه و زیرساخت فناوری اطلاعات (IT Documentation)، ستون فقرات پایداری، امنیت و رشد هر تیم فنی است. در این راهنمای جامع، اصول استاندارد، چکلیستهای عملیاتی و روشهای مدرن ایجاد یک منبع واحد اطلاعاتی برای سازمان را بررسی میکنیم.
مستندسازی IT چیست و شامل چه بخشهایی میشود؟
مستندسازی فناوری اطلاعات صرفاً نوشتن چند یادداشت فنی نیست؛ بلکه فرآیندی ساختاریافته برای ثبت، دستهبندی و بهروزرسانی تمام داراییها، تنظیمات، فرآیندها و دسترسیهای حوزه IT در یک سازمان است. یک مستندسازی استاندارد شامل سه لایه اصلی است:
۱. مستندات فیزیکی (Physical Documentation)
این لایه به داراییهای ملموس و سختافزاری اختصاص دارد:
- چیدمان رکها (Rack Elevation): ثبت دقیق یونیتهای هر سرور، پچپنل، سوییچ، KVM و یوپیاس داخل رک.
- نقشه کابلکشی و پورتها: مستندسازی مسیرهای پچکوردها، شمارهگذاری پریزهای شبکه و پورتهای سوییچ.
- شناسنامه سختافزاری: ثبت سریالنامبر، مدل، تاریخ خرید، وضعیت گارانتی و مشخصات قطعات (RAM, CPU, Storage).
۲. مستندات منطقی و نرمافزاری (Logical Documentation)
این لایه نقشه معماری و نحوه تبادل دادهها را شفاف میکند:
- دیاگرام توپولوژی شبکه: نقشههای لایه ۲ و لایه ۳ که ارتباطات روترها، فایروالها و سوییچها را ترسیم میکنند.
- جدول تخصیص IP (IP Plan & Subnets): تفکیک VLANها، رنجهای DHCP، آیپیهای استاتیک سرورها و گیتویها.
- سرویسها و ماشینهای مجازی: لیست ماشینهای مجازی، سیستمعاملها، نقشهای هر سرور (Active Directory, DNS, DB) و منابع تخصیصیافته.
۳. مستندات دسترسی، امنیت و استانداردها (Security & Credentials)
حساسترین بخش مستندات که نیازمند بالاترین سطح امنیت است:
- مدیریت ایمن اطلاعات ورود (Credentials): پسوردها، کلیدهای SSH و Certificateها در بستری رمزنگاریشده.
- قوانین و پالیسیهای فایروال: ثبت چرایی باز بودن پورتها، رولهای امنیتی و روتهای خاص.
- دستورالعملهای استاندارد عملیاتی (SOP): راهنمای قدمبهقدم اقدام در زمان قطعی، فرآیند Onboarding کارشناس جدید و روشهای بازیابی از بحران (Disaster Recovery).
۳ اصل طلایی در استانداردهای مستندسازی شبکه
برای اینکه مستندات شما پس از مدتی به یک بایگانی متروکه و ناکارآمد تبدیل نشود، باید این ۳ اصل بنیادی را در تیم نهادینه کنید:
۱. اصل منبع واحد حقیقت (Single Source of Truth)
هیچچیزی بدتر از داشتن دو مستند متناقض درباره یک بخش از شبکه نیست. تمام تیم IT باید بدانند که نسخه مرجع کجاست. ذخیره اطلاعات در نوتهای شخصی، فایلهای ورد جداگانه یا چتهای سازمانی نقض این اصل است. اطلاعات باید در یک پایگاه داده متمرکز و یکپارچه نگهداری شود.
۲. اصل کنترل دسترسی نقشمحور (RBAC)
دسترسی به همه مستندات نباید برای همه افراد یکسان باشد. سطح دسترسی کارآموز IT، کارشناس Helpdesk، ادمین ارشد سرور و مدیر فنی باید کاملاً تفکیک شود تا ضمن حفظ امنیت اطلاعات محرمانه (مثل پسورد روت و کلیدهای امنیتی)، افراد به آنچه برای کار روزمره نیاز دارند سریعاً دسترسی داشته باشند.
۳. اصل تاریخچهسازی و ردیابی تغییرات (Version Control & Audit Log)
شبکه موجودی زنده و مدام در حال تغییر است. هر زمان پورتی جابهجا میشود، کانفیگی تغییر میکند یا سروری ارتقا مییابد، باید مشخص باشد چه کسی، در چه تاریخی و به چه دلیلی این تغییر را در مستندات ثبت کرده است. داشتن تاریخچه نسخهها (Versioning) از بازنویسیهای اشتباه جلوگیری میکند.
چکلیست عملیاتی مستندسازی برای تیمهای IT
برای اینکه هیچ دارایی و تنظیماتی در زیرساخت سازمان از قلم نیفتد، از این جدول و ماتریس استاندارد به عنوان چکلیست دورهای در تیم خود استفاده کنید:
| حوزه مستندسازی | اقلام ضروری برای ثبت | دلیل اهمیت عملیاتی |
|---|---|---|
| سختافزار و فیزیکی | مدل، سریال، گارانتی، یونیت رک، نام تجاری قطعات | تسریع فرآیند گارانتی، تعمیرات و استهلاک تجهیزات |
| آدرسدهی و شبکه | سابنتها، VLANها، گیتویها، NAT و IPهای استاتیک | جلوگیری از تداخل IP و عیبیابی فوقسریع قطعیها |
| سرویسها و سرورها | سیستمعامل، لایسنس، پورتهای باز، سرویسهای فعال | شناخت وابستگی سرویسها در زمان قطعی یا مهاجرت |
| پشتیبانگیری (Backup) | استراتژی ۳-۲-۱، محل ذخیرهسازی، دوره نگهداری، آخرین زمان تست بازیابی | تضمین تداوم کسبوکار در سناریوهای باجافزاری و خرابی دیسک |
| تامینکنندگان و Vendorها | شماره قرارداد، تلفن پشتیبانی ISP، کد مشتری | دسترسی سریع به پشتیبانی در بحرانهای خارج سازمانی |
خطاهای رایج در مستندسازی سنتی: چرا اکسل و ورد شکست میخورند؟
بسیاری از سازمانها هنوز از فایلهای اکسل (Excel)، مستندات ورد یا ابزارهای نوتبرداری ساده برای نگهداری اطلاعات زیرساخت استفاده میکنند. تجربیات نشان داده این رویکرد به دلایل زیر در میانمدت با شکست حتمی مواجه میشود:
- پراکندگی دادهها (Data Silos): فایل اکسل شبکه روی سیستم یک کارشناس است، مستندات کابلکشی در فولدر کارشناس دیگر و پسوردها در یک فایل نوت رمزنگارینشده. هیچ مرکزیت دادهای وجود ندارد.
- عدم تفکیک سطوح دسترسی (No RBAC): با اشتراکگذاری یک شیت اکسل، همه افراد یا به همه چیز دسترسی دارند یا به هیچچیز؛ که این یک ریسک فاجعهبار امنیتی است.
- نبود تاریخچه تغییرات (No Audit Trail): اگر فردی تصادفاً یک آیپی یا کانفیگ را تغییر دهد یا پاک کند، پیدا کردن نسخه قبلی و عامل تغییر تقریباً غیرممکن است.
- بهروزرسانی دشوار: از آنجا که این ابزارها برای مدیریت ارتباطات بین موجودیتهای شبکه (Relational IT Assets) طراحی نشدهاند، ثبت یک تغییر ساده به کاری طاقتفرسا تبدیل میشود و در نهایت تیم از آپدیت نگه داشتن آن منصرف میگردد.
نسل جدید پلتفرمهای مستندسازی هوشمند شبکه
امروزه پلتفرمهای مدرن مستندسازی دارایی و زیرساخت IT، با تجمیع اطلاعات تجهیزات، توپولوژی، ارتباطات پورتها و مدیریت امن دسترسیها در یک محیط متمرکز، راهکار نهایی این چالشها هستند.
استفاده از سامانههای تخصصی مدیریت دارایی و مستندسازی نظیر ITAsset به سازمانها این امکان را میدهد که:
- تمام سرورها، رکها و پچپنلها را بهصورت گرافیکی و یونیتبهیونیت ثبت و مدیریت کنند.
- نقشه کابلکشی و ارتباطات سوییچ به سوییچ را شفاف کنند.
- دسترسیهای کارشناسان را بر اساس نقشهای سازمانی (RBAC) کاملاً امن و مانیتور کنند.
- تاریخچه نسخه و تغییرات هر مستند را بهطور خودکار بایگانی نمایند.
جمعبندی و گام بعدی
مستندسازی استاندارد نه یک بار اضافی روی دوش تیم IT، بلکه بزرگترین سپر دفاعی در برابر بحرانهای زیرساختی، باجافزارها و خروج دانش از سازمان است. پیشنهاد میکنیم همین امروز با استقرار چکلیست فوق و استفاده از یک بستر یکپارچه و استاندارد، ثبت نظاممند داراییها و ارتباطات شبکه سازمان خود را آغاز کنید.